
浅析SDN安全需求和安全实现
2013-08-09 03:28:40周苏静
电信科学
2013年9期
关键词:网络安全
周苏静
(中兴通讯股份有限公司 南京 210012)
1 引言
2007年,作为斯坦福大学Clean State的项目成员,Casado M等人提出了SANE网络架构和Ethane网络架构,用于提供企业网络中的安全管理[1]。由于技术本身的优势和相应的技术推广,这种网络架构被重新命名为软件定义网络(software defined networking,SDN),并被认为是替代传统层次网络架构、解决当前和未来网络爆炸性需求的一种革新技术[2]。有意思的是,目前的SDN版本,例如基于OpenFlow的SDN[3]对网络安全却很少提及。
鉴于互联网技术的发展历程经验,人们广泛意识到,网络设计的初期就应该考虑到其中的安全问题。于是近年来,也有不少对SDN的安全需求分析[4,5]、安全解决方案[6,7]提出,但是这一切都刚刚开始,本文对近年来的SDN安全进展做一个初步总结,对其中的解决方案做一个初步分析。
2 SDN安全性简介
2.1 SANE架构
SANE[1]是Casado M等人提出的一个理想的网络架构,原型实现后,在7个主机构成的Ethernet上运行了一个月。SANE的网络架构主要包含一个集中控制器(DC),其中的交换机、主机均要做相应改造,以支持这种架构,如图1所示。
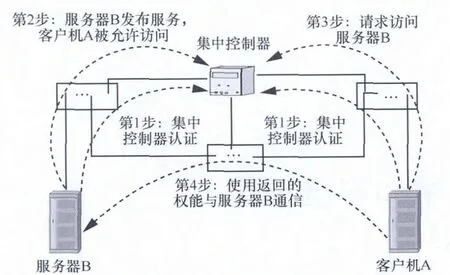
图1 SANE的架构和流程
集中控制器的功能主要包括:认证所有网元、名称解析、全网拓扑学习、权能生成。其中权能 (capability)是SANE引入的一个数据类型,即加密的路径信息。集中控制器和每个网元之间共享一个唯一密钥,为任意两个网元之间的通信计算路径,并根据路径上的网元和网元的密钥生成一个权能,每个数据报文都携带一个权能,途径上的每个交换机通过检查权能决定是否允许通行。……
登录APP查看全文
猜你喜欢
儿童故事画报·智力大王(2025年3期)2025-03-09 00:00:00
工会博览(2023年27期)2023-10-24 11:51:28
科学大众(中学)(2019年2期)2019-04-08 02:26:40
中国生殖健康(2019年10期)2019-01-07 01:21:04
信息安全研究(2018年12期)2018-12-29 11:01:46
小学生必读(中年级版)(2018年4期)2018-07-05 06:00:48
湖北警官学院学报(2017年3期)2017-06-21 09:25:51
信息安全与通信保密(2016年3期)2016-08-23 01:23:32
互联网天地(2016年1期)2016-05-04 04:03:20
信息安全研究(2015年3期)2015-02-28 20:18:17
