
802.1x在Cisco lP电话上的运用
2015-05-30 20:14:58朱晓伟
中国新通信
2015年9期
朱晓伟
【摘要】 本文主要对802.lx协议做了简单的介绍,并给出了一个基于802.lx协议的具体的认证应用案例--Cisco lP电话。
【关键词】 802.1x认证EAP
一、802.1x协议的简单介绍
802.lx协议是基于Client/Server的访问控制和认证协议。它可以限制未经授权的用户/设备通过接入端口访问LAN。
在获得交换机或LAN提供的各种业务之前,802_lx对连接到交换机端口上的用户/设备进行认证。在认证通过之前,802.lx只允许EAPoL(基于局域网的扩展认证协议)数据通过设备连接的交换机端口。认证通过以后,正常的数据可以顺利地通过以太网端口。
基于端口认证的802.1x协议有如下特点:
IEEE802.Ix协议为二层协议,不需要到达三层,对设备的整体性能要求不高,可以有效降低建网成本;
借用了在RAS系统中常用的EAP(扩展认证协议),可以提供良好的扩展性和适应性,实现对传统PPP认证架构的兼容;
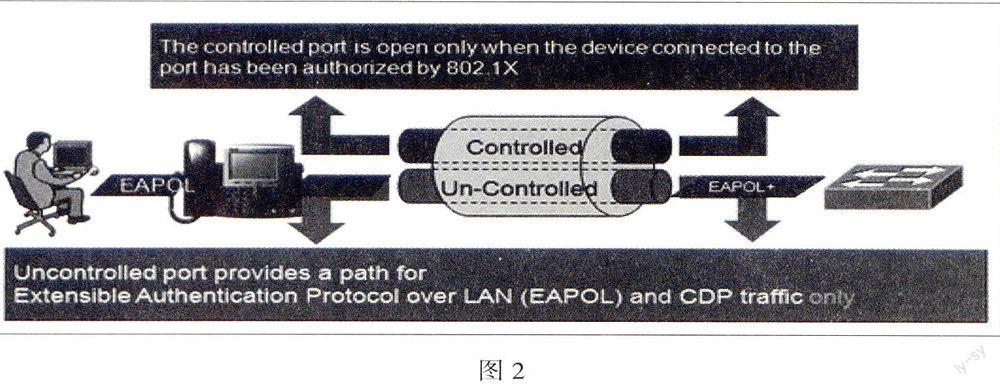
802.lx的认证体系结构中采用了“可控端口”和“不可控端口”的逻辑功能,从而可以实现业务与认证的分离,由RADIUS(RemoteAuthentication Dial In User Service,远程认证拨号用户服务)和交换机利用不可控的逻辑端口共同完成对用户的认证与控制,业务报文直接承载在正常的二层报文上通过可控端口进行交换,通过认证之后的数据包是无需封装的纯数据包;
可以使用现有的后台认证系统降低部署的成本,并有丰富的业务支持;
可以映射不同的用户认证等级到不同的VLAN;可以使交换端口和无线LAN具有安全的认证接人功能。
二、Cisco lP电话802.1x认证过程
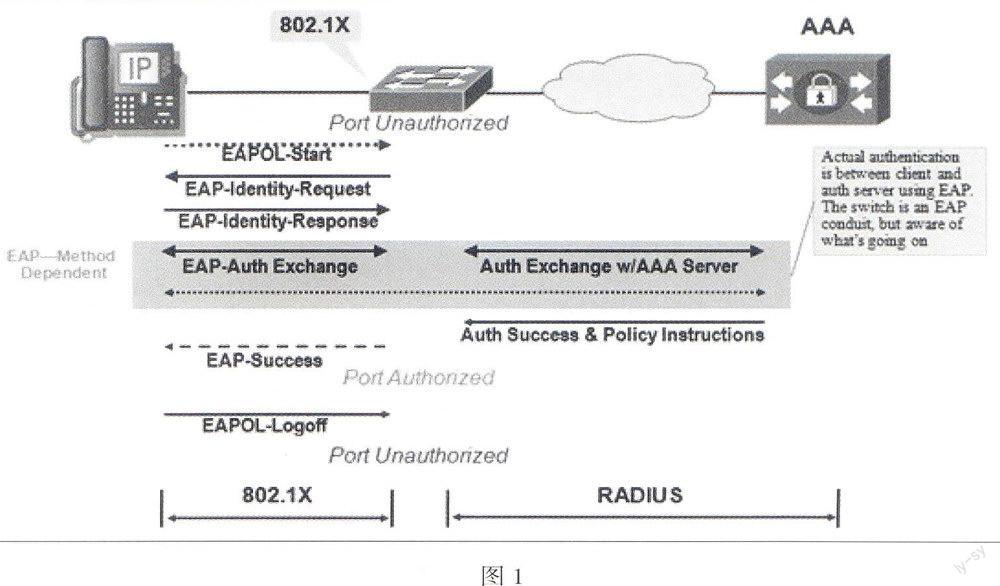
l、图l就是Cisco IP电话的802.lx认证过程流程图。其中RADIUS服务器使用的是Cisco Secure ACS服务器,Cisco lP电话上需要启用802.lx认证服务。……
登录APP查看全文
猜你喜欢
中国特种设备安全(2022年6期)2022-09-20 02:52:28
经济技术协作信息(2018年22期)2019-01-19 03:00:18
电子制作(2018年11期)2018-08-04 03:26:08
商用汽车(2016年11期)2016-12-19 01:20:16
商用汽车(2016年6期)2016-06-29 09:18:54
商用汽车(2016年4期)2016-05-09 01:23:12
工业设计(2016年12期)2016-04-16 02:52:00
设备管理与维修(2015年12期)2015-04-09 06:57:00
创业家(2015年10期)2015-02-27 07:55:08
创业家(2015年10期)2015-02-27 07:54:39
