
SM4分组密码算法可编程实现研究*
2018-07-09 06:45:06何卫国
通信技术
2018年6期
李 军,何卫国
(成都三零嘉微电子有限公司,四川 成都 610041)
0 引 言
近年来,信息安全的重要性日益突出,要求安全系统具有灵活的自适应能力和柔性的安全服务提供能力[1]。在此背景下,成都三零嘉微电子有限公司自主研发了一款面向对称密码可编程实现的对称密码引擎SCE(Symmetric Cipher Engine)。SCE采用超长指令字结构(VeryLong Instruction Word,VLIW),适用于分组密码算法、序列密码算法和杂凑密码算法等应用。通过研究基于SCE的SM4分组密码算法的不同实现方案,探究基于SCE提高对称密码算法加解密性能的相关思路。
1 SM4密码算法介绍
SM4分组密码算法[2]是我国第一个公开的商密分组密码算法,分组长度为128 bit,密钥长度为128 bit。加密算法与密钥扩展算法都采用32轮非线性迭代结构。解密算法与加密算法的结构相同,只是轮密钥的使用顺序相反,解密轮密钥是加密轮密钥的逆序。SM4分组密码算法的加密流程,如图1所示。
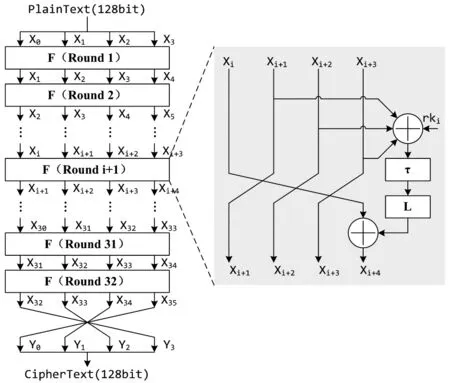
图1 SM4分组密码算法加密流程
图1中,τ变换由4个并行的S盒构成。设输入为输出则有:
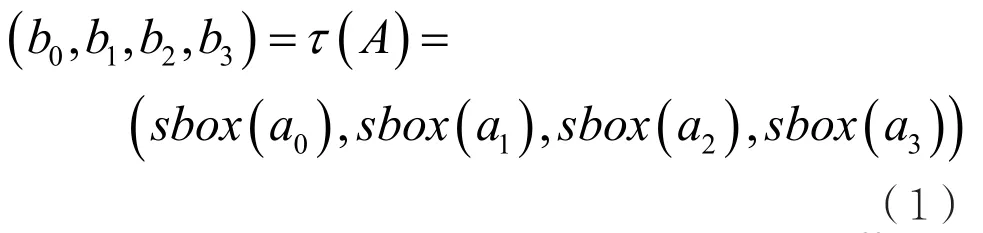
L变换是一个线性变换,设输入输出则有:
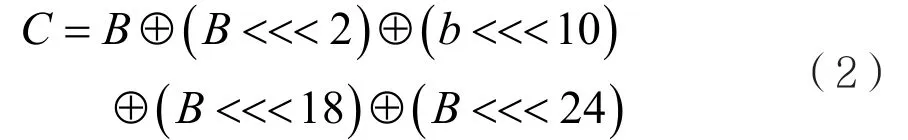
rki(i=0,1,…,31)为轮密钥,长度为32 bit。
2 SCE介绍
可编程对称密码引擎SCE作为一款面向对称密码应用的协处理器,结构如图2所示,并具有以下特点。
(1)采用超长指令字结构,处理器中并列放置4个短功能单元SFU(Short Function Unit,执行32 bit运算)和1个长功能单元LFU(Long Function Unit,执行128 bit运算),每个周期可以并行执行4条短功能指令SINS(Short Instruction)或者1条长功能指令LINS(Long Instruction);
(2)片内集成了大规模的通用寄存器堆;
(3)包含了大量面向对称密码算法的专用指令,包括布尔函数指令、移位指令、模加/减指令、模乘指令、有限域乘法指令、查找表指令以及置换指令等;……
登录APP查看全文
猜你喜欢
科普童话·神秘大侦探(2023年1期)2023-05-30 12:48:10
哲学评论(2021年2期)2021-08-22 01:53:34
中华诗词(2019年7期)2019-11-25 01:43:04
测控技术(2018年5期)2018-12-09 09:04:26
电子测试(2018年18期)2018-11-14 02:30:34
商周刊(2017年22期)2017-11-09 05:08:31
影视与戏剧评论(2016年0期)2016-11-23 05:26:01
河南电力(2015年5期)2015-06-08 06:01:46
现代企业(2015年9期)2015-02-28 18:56:50
皖西学院学报(2015年5期)2015-02-28 17:52:46
