基于深度神经网络burst特征分析的网站指纹攻击方法
2020-04-21 07:57:00马陈城杜学绘曹利峰
计算机研究与发展
2020年4期
关键词:模型
马陈城 杜学绘 曹利峰 吴 蓓
1(战略支援部队信息工程大学 郑州 450001) 2(河南省信息安全重点实验室(战略支援部队信息工程大学) 郑州 450001) 3(61497部队 北京 100000)
对于党政军网络及大型企业网络等敏感网络,网络监管是维护网络良好秩序的重要手段.近年来发展迅速的流量加密和匿名网络技术,一方面保护了网络的敏感数据和用户隐私,另一方面也给网络监管带来了巨大的困难和挑战.SSH和VPN等技术通过加密数据包载荷,可绕过基于载荷字段的流量分析和检测,但通过分析数据包的长度分布等规律,加密流量仍能被有效分析[1-3].但随后的Tor(the onion router)匿名通信技术进一步隐匿了数据包长度信息,给流量分析带来了更大的困难.由于匿名通信系统具有节点发现难、服务定位难、用户监控难、通信关系确认难等特点,利用匿名通信系统隐藏真实身份从事恶意甚至网络犯罪活动的现象层出不穷[4],如利用暗网进行地下交易[5]及国内不法分子翻越中国墙访问不健康网站和发表不正当言论等行为.
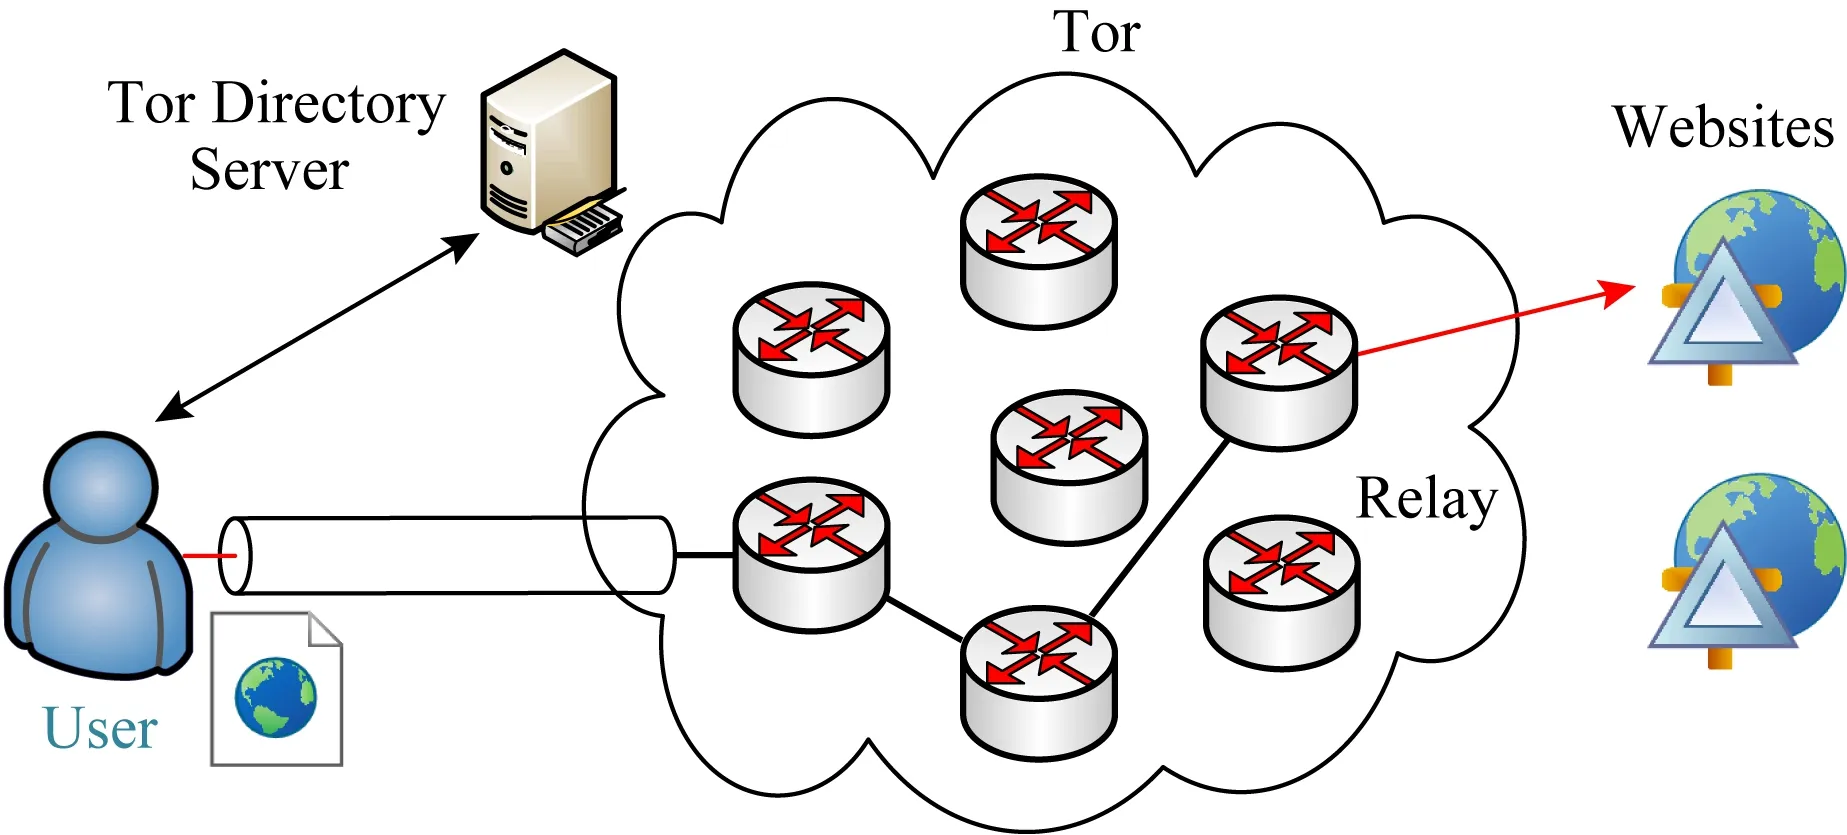
Fig. 1 Schematic diagram of the Tor network图1 Tor网络原理示意图
Tor网络[6]是匿名网络的代表之作.目前Tor网络在全球拥有6 000个志愿者节点,日活跃用户达到了200万[7].Tor基于传输层安全协议(transport layer security, TLS)加密数据包载荷以及随机链路技术来保护用户端的数据隐私.其原理如图1所示,用户本地的客户端与Tor目录服务器进行协商分配链路节点,由于构成通信链路(circuit)的3个Tor节点relay的随机性和周期更新性,基于链路追溯数据包是困难的.待传输……
登录APP查看全文
猜你喜欢
童话王国·奇妙逻辑推理(2024年5期)2024-06-19 16:03:38
网络安全与数据管理(2022年1期)2022-08-29 03:15:20
导航定位学报(2022年4期)2022-08-15 08:27:00
新世纪智能(数学备考)(2021年9期)2021-11-24 01:14:36
成都医学院学报(2021年2期)2021-07-19 08:35:14
新世纪智能(数学备考)(2020年9期)2021-01-04 00:25:14
数学物理学报(2020年2期)2020-06-02 11:29:24
光学精密工程(2016年6期)2016-11-07 09:07:19
核科学与工程(2015年4期)2015-09-26 11:59:03
中学数学杂志(初中版)(2006年1期)2006-12-29 00:00:00