系统活动用Sysmon全程监控
2020-08-19 12:58:13平淡
电脑爱好者
2020年14期
关键词:系统
平淡
1.可疑活动 全面监控
首先到https:∥docs.microsoft.com/zh-cn/sysinternals/downloads/sysmon下载Sysmon软件,下载后复制到C:\Windows\System32备用。接着以管理员身份启动命令提示符,输入“sysmon-accepteula-i”并回车,完成监控服务的安装(图1)。
安装监控服务后,就可以监视系统活动,比如很多钓鱼邮件都会通过隐藏的链接在后台下载木马,然后窃取电脑中的资料。下面介绍如何使用Sysmon追查这些恶意活动。
由于这里是对包含恶意链接的邮件进行监控,为了系统的安全,建议使用Windows 10自带的虚拟机系統进行测试。同上在虚拟机中安装Sysmon,接着在搜索框输入“事件查看器”,启动程序后依次展开“应用程序和服务日志→Microsoft→Windows→Sysmon→Operational”,这里就可以看到Svsmon的监视记录,每个事件ID代表一类事件,比如ID2代表“File creation time changed”(文件创建时间变化),可以用来查看系统中所有创建的新文件(图2)。
因为这里我们主要是针对钓鱼邮件的链接进行监视,所以需要先点击右侧的“清除日志”,在打开的窗口中点击“清除”,先将无关的监视记录删除,并且将无关的应用程序也关闭(图3)。
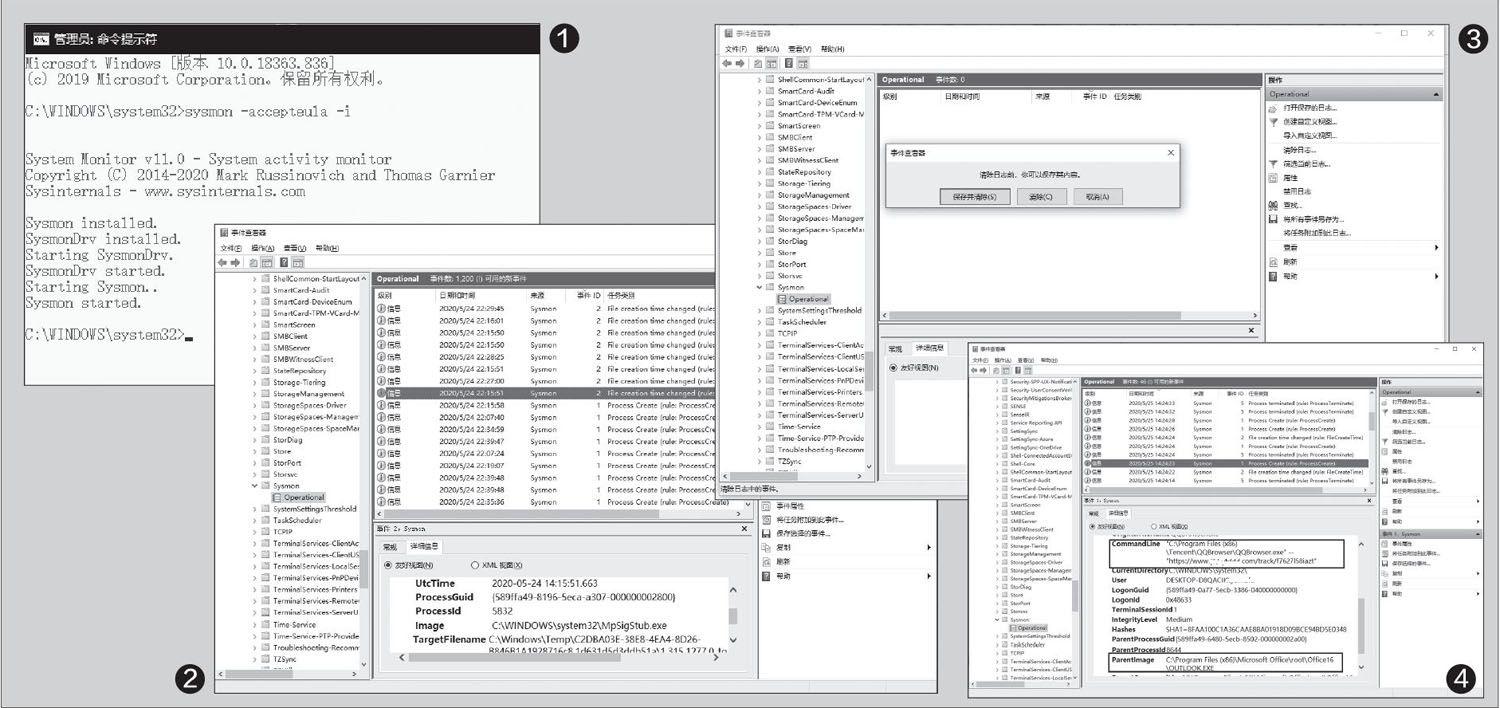

我们必须使用虚拟机等比较安全的环境,在其中用Outlook打开钓鱼邮件,按提示点击其中的链接,可以看到桌面会启动QQ浏览器访问一个页面,然后瞬间又自动关闭了。那么这其中发生了什么?同上切换到事件查看器窗口,按F5刷新记录,查看ID1(Process Create,进程创建)的记录,记录显示用户打开了Outlook(邮件客户端程序),在点击链接后激活QQ浏览器访问https:∥www.xxxxx.com/track/f7627158iazt(图4)。
继续查看ID2事件,可以看到在访问这个网站后,QQ浏览器从其中下载一个名为“8dc6469b-6a53-4d46-b990-8c8e1fdf371b.exe”的可执行程序,文件位于“C:\Users\当前用户\AppData\Local\Tencent\QQBrowser\User Data\Default\”下(图5)。……
登录APP查看全文
猜你喜欢
工业设计(2022年8期)2022-09-09 07:43:20
军民两用技术与产品(2021年10期)2021-03-16 06:05:30
北京测绘(2020年12期)2020-12-29 01:33:58
装备制造技术(2019年12期)2019-12-25 03:06:46
制造技术与机床(2019年10期)2019-10-26 02:47:06
中国洗涤用品工业(2019年4期)2019-05-11 09:27:34
铁道通信信号(2018年5期)2018-06-28 03:06:24
家庭影院技术(2017年9期)2017-09-26 03:41:45
通信电源技术(2016年6期)2016-04-20 06:21:32
智能系统学报(2015年4期)2015-12-27 09:37:59