隐藏再深也不怕多管齐下揪出Rootkit病毒
2021-03-10 08:57:48闽人
电脑爱好者
2021年5期
闽人
Rootkit病毒的开发者常常是把后门写成符合微软WDM规范的驱动程序模块,然后把自身添加进注册表的驱动程序加载入口,很多还会通过添加的服务进行自我监视。这样一旦发现驱动文件被删除则会立刻“复活”,这就导致此类病毒极难被彻底查杀。因此如果大家怀疑自己的电脑中招Rootkit病毒,首先就要检查当前加载的驱动,这可以借助OpenArk软件(下载地址:https://openark.blackint3.com/)来完成。安装完该软件后以管理员身份启动,切换到“内核→驱动管理”,它会列出本机里所有加载的驱动程序。
一般情况下,因为Rootkit病毒的开发者没有公司,或者是一些非知名公司,所以我们可以点击“公司”进行排序。之后对标示红色的驱动进行排查,类似dump _x x x x.sys之类的驱动,通过搜索微软的技术文档可以知道这些是在系统启动时加入到内核,在出现蓝屏时生成dump内存镜像的工具,所以可以先将这类文件筛除(图2)。
接着再忽略英特尔、微软等知名公司的驱动,并结合蓝屏提示,如图1的蓝屏错误,显示的是“passguard_ x64.sys”文件错误,其公司名一栏为空,是可疑文件。用鼠标右击该文件并选择“定位到文件”,自动跳转到它所在的文件夹,右击这一文件并选择“属性”,依次切换到“数字签名→签名列表→签名者姓名”,可以看到是一个非知名公司的签名(图3)。
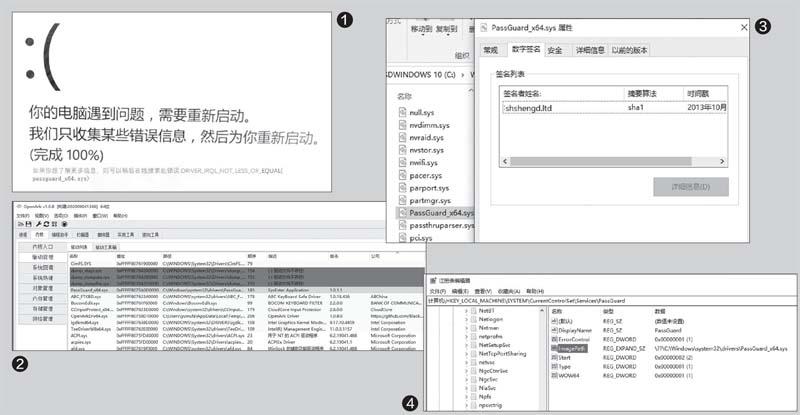
笔者试图删除该文件,系统却提示该文件正在被使用而无法删除。因为驱动都是通过系统服务来加载的,所以先要找到对应的服务。启动注册表编辑器,依次展开[计算机\HKEY_ LOCAL _MACHINE\SYSTEM\CurrentControlSet\Ser vices](即服……
登录APP查看全文
猜你喜欢
工业设计(2022年8期)2022-09-09 07:43:20
军民两用技术与产品(2021年10期)2021-03-16 06:05:30
北京测绘(2020年12期)2020-12-29 01:33:58
中国外汇(2019年20期)2019-11-25 09:54:58
今日农业(2019年12期)2019-08-15 00:56:32
今日农业(2019年10期)2019-01-04 04:28:15
今日农业(2019年16期)2019-01-03 11:39:20
家庭影院技术(2017年9期)2017-09-26 03:41:45
商周刊(2017年9期)2017-08-22 02:57:56
民主与科学(2014年3期)2014-02-28 11:23:03