税务在线信息系统中的CA认证
2021-11-02 04:43:30周济人
科技信息·学术版
2021年20期
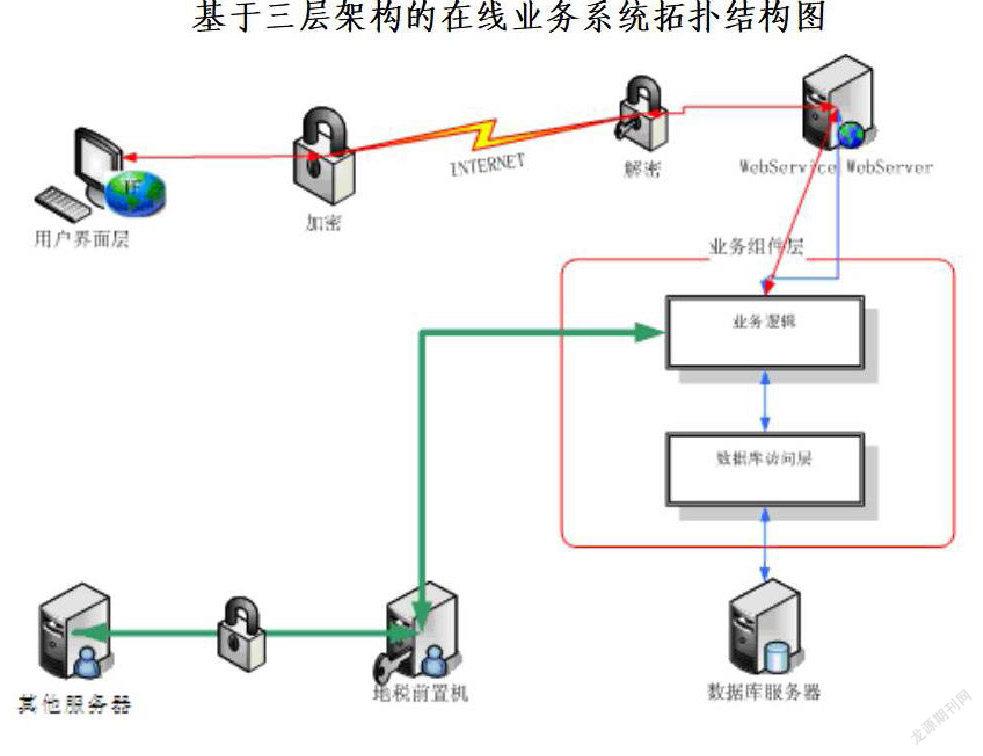
摘要:随着网上申报、在线审批等网络在线信息系统的应用推广,CA认证成为保障信息安全的关键技术。本文包括三部分内容:PKI和CA认证的技术原理,在线业务的基本架构及CA配置,以及税务系统的CA建设。在“金税三期”的纳税人服务平台中,CA证书将作为信息安全的基本技术应用于各在线服务信息系统。
关键词:PKI 在线业务系统 CA认证 三层架构 金税三期
随着税收电子化的飞速发展,网上报税、网上审批等在线业务为纳税人带来了极大的方便,然而,一些重要纳税人数据在传输过程中被窃取篡改、网络欺诈、网络攻击等问题也随之出现,只有建立网络安全保障体系,网上活动才能得以完善,CA技术是保障网络安全的核心技术。
一、PKI和CA认证的工作原理
(一)公共密钥和不对称加密 (Public-Key and Asymmetric Cryptography)
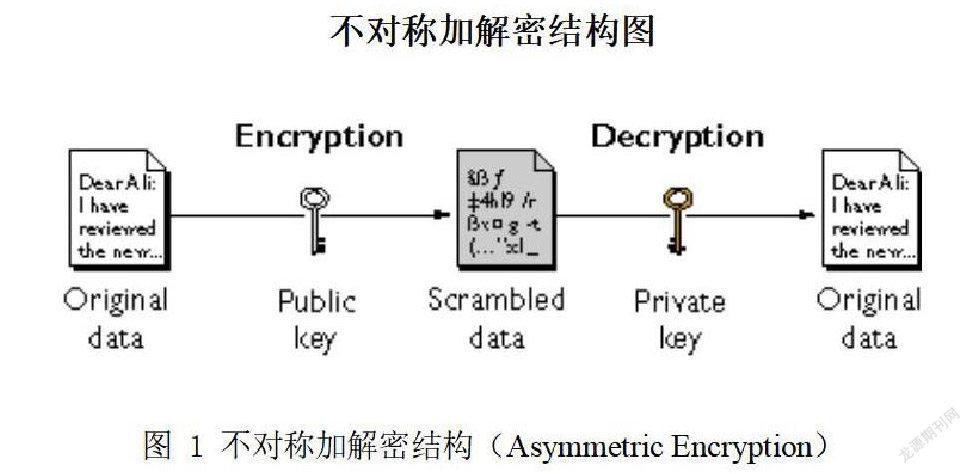
公共密钥加密(Public Key Cryptography)为计算机用户提供了一种安全交换信息的方法。公共密钥加密标准是由 RSA 实验室组织世界各地的安全系统开发人员推出的一种规范。目前 PKCS 使用较为普遍,并且其中的某些标准文档成为正式或非正式标准的一部分,包括 ANSI X9 文档、PKIX、SET、S/MIME 及 SSL。公共密钥加密又叫作非对称加密(Asymmetric Encryption),它基于由Diffie 和 Hellman 开发的数学模式。
公共密钥加密技术允许任何人对信息进行加密处理后,将它发送给另一个人,而不需要预先交换密钥。但该过程对于互相了解的或属于同一组织的两个人之间是不可行的。在公共密钥加密过程中,实现Internet 上的敏感数据报文的交换,需要提供两种密钥支持:公共密钥和私人密钥。……
登录APP查看全文