基于AD的多校区高效可重构统一身份认证架构策略
2019-07-08 06:45:44汤若昕刘畅王琦郭晓钰甄紫梦张津铭
科技资讯
2019年10期
汤若昕 刘畅 王琦 郭晓钰 甄紫梦 张津铭
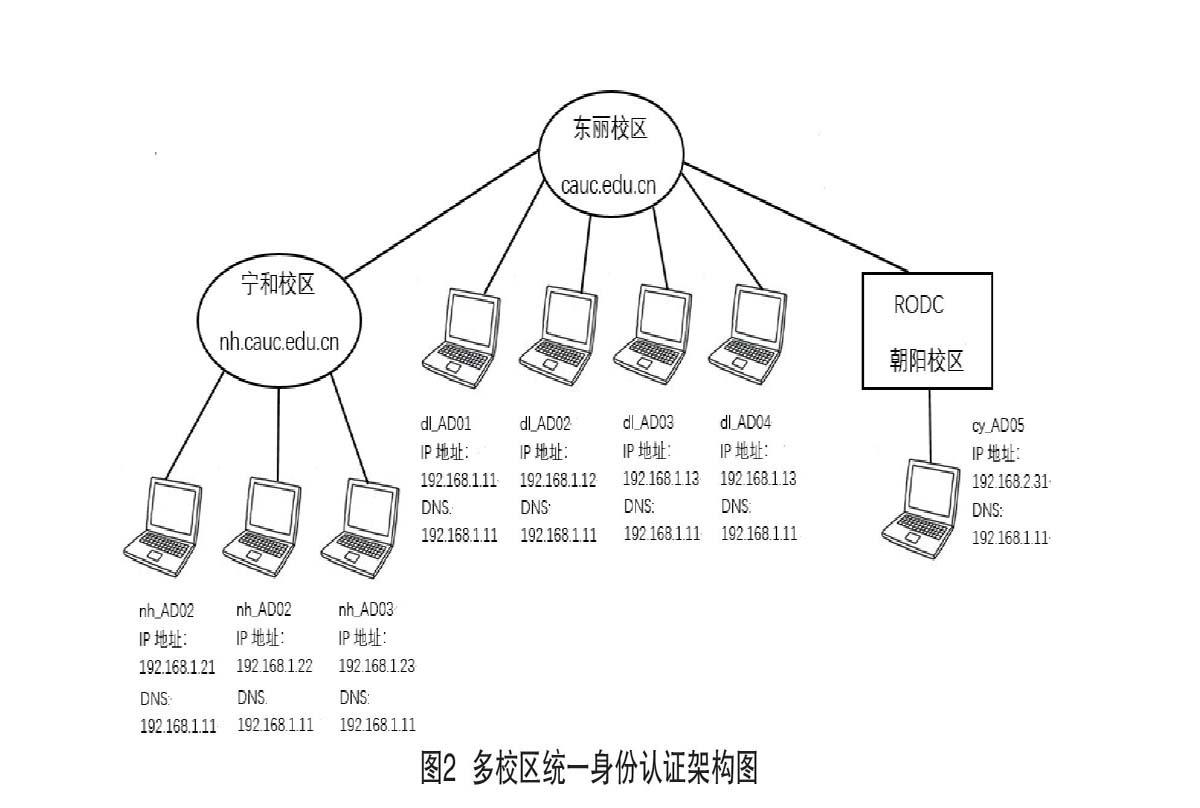
摘 要:随着学校规模的不断发展,中国民航大学已经从单校区发展为多校区,且这些校区跨地域范围广泛。因此,面对众多的用户,从用户和管理者两个角度来讲,使用统一的认证方式很有必要。该文在分析中国民航大学校园网的物理布局及结构特点的基础上,提出了基于AD的多校区高效可重构统一身份认证架构策略,这一架构设计,对于提高管理效率,加强校园网安全保障有着重大意义。
关键词:AD 统一身份认证 多校区 可重构
中图分类号:TN915 文献標识码:A 文章编号:1672-3791(2019)04(a)-0009-03
1 概述
1.1 活动目录
活动目录(AD)是微软分布式网络体系结构中的重要组成部分,是其实现网络管理和使用的基础。它以域为基本管理单位,存储域中的计算机和用户、打印机、共享文件夹等网络对象的信息。网络管理员可以使用活动目录实现网络资源、用户的可视化集中管理,运用活动目录技术规划管理校园网,可以有效提高办公效率,节约网络管理成本,提高校园网的安全性。
1.2 目前现状
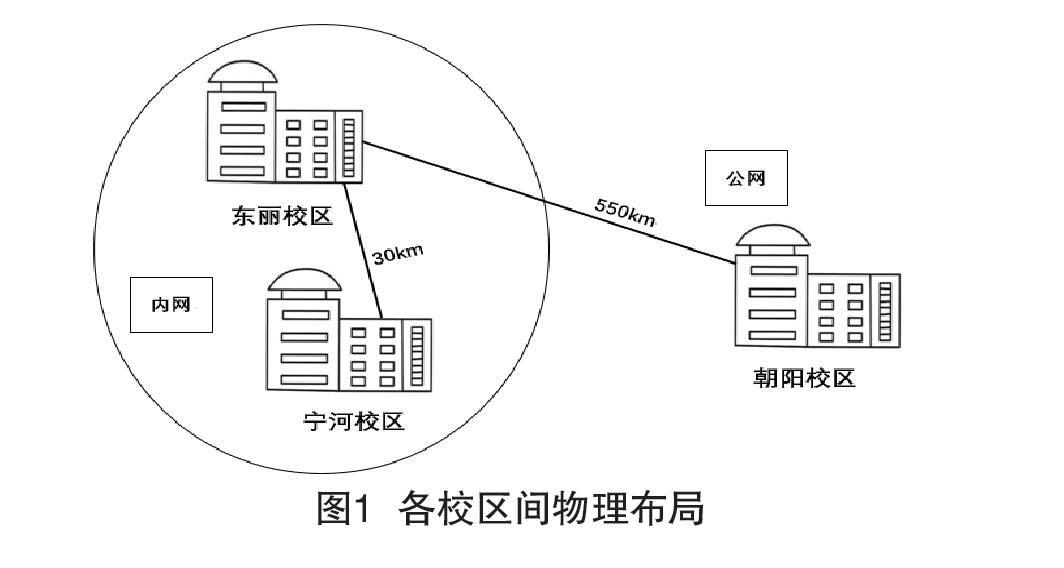
目前,笔者学校现有AD认证架构(东丽校区)中,只有一个域一个节点,由4个域控制器实现均衡负载。随着学校新校区的规划建设,在原东丽主校区的基础上,增加了宁河和朝阳飞行等多个校区,各校区间物理布局如图1所示。这样跨地域、跨地区、多校区办学,人员管理、权限管理的问题有待优化的,重新搭建扩展原有的AD架构就很有必要。并且若每个校区都采用独立身份认证的方式,会带来如下的几个主要的问题。……
登录APP查看全文