网络安全测评中Web应用安全渗透测试方法研究
2021-09-10 07:22:44胡爱强王晓泽胡爱兵
科技尚品
2021年1期
胡爱强 王晓泽 胡爱兵
摘 要:在网络安全等级保护测评中,科学合理的测试方法有助于提高测评的准确性与科学性。文章主要对网络安全等级保护测评中Web应用安全渗透测试方法的应用进行了探讨,希望可以为网络安全等级保护测评提供借鉴。
关键词:网络安全;测评;Web应用安全渗透测试
中图分类号:TP393.08 文献标识码:A 文章编号:1674-1064(2021)01-042-02
DOI:10.12310/j.issn.1674-1064.2021.01.018
在信息化高速发展的今天,网络安全显得尤其重要。近年来,在国际以及国内安全形势中,频频发生网络攻击事件。2020年,国家互联网应急中心(CNCERT)协调处理了8万余起网络安全事件,切断黑客对810万台主机的控制。而且,我国网络安全基础不牢以及关键信息基础设施安全防护能力差,成为网络安全的致命弱点。因此,我国也相继出台了一系列网络安全政策法规,以期将基础信息系统的安全性提升到最基本的安全标准,同时Web应用安全也成为网络安全等级保护测评的重中之重[1]。
1 应用安全测评中渗透测试的必要性
在网络安全等级保护测评服务实施中,对信息系统的应用安全要分别从身份鉴别、访问控制、安全审计、入侵防范、数据完整性以及数据保密性等方面进行全方位安全检查,但还需配合渗透测试进行安全性评估,以便发现信息系统中应用安全存在的安全风险,并针对存在的漏洞进行及时修复整改,从而提高信息系统应用安全的整体防护水平。
2 渗透测试的定义
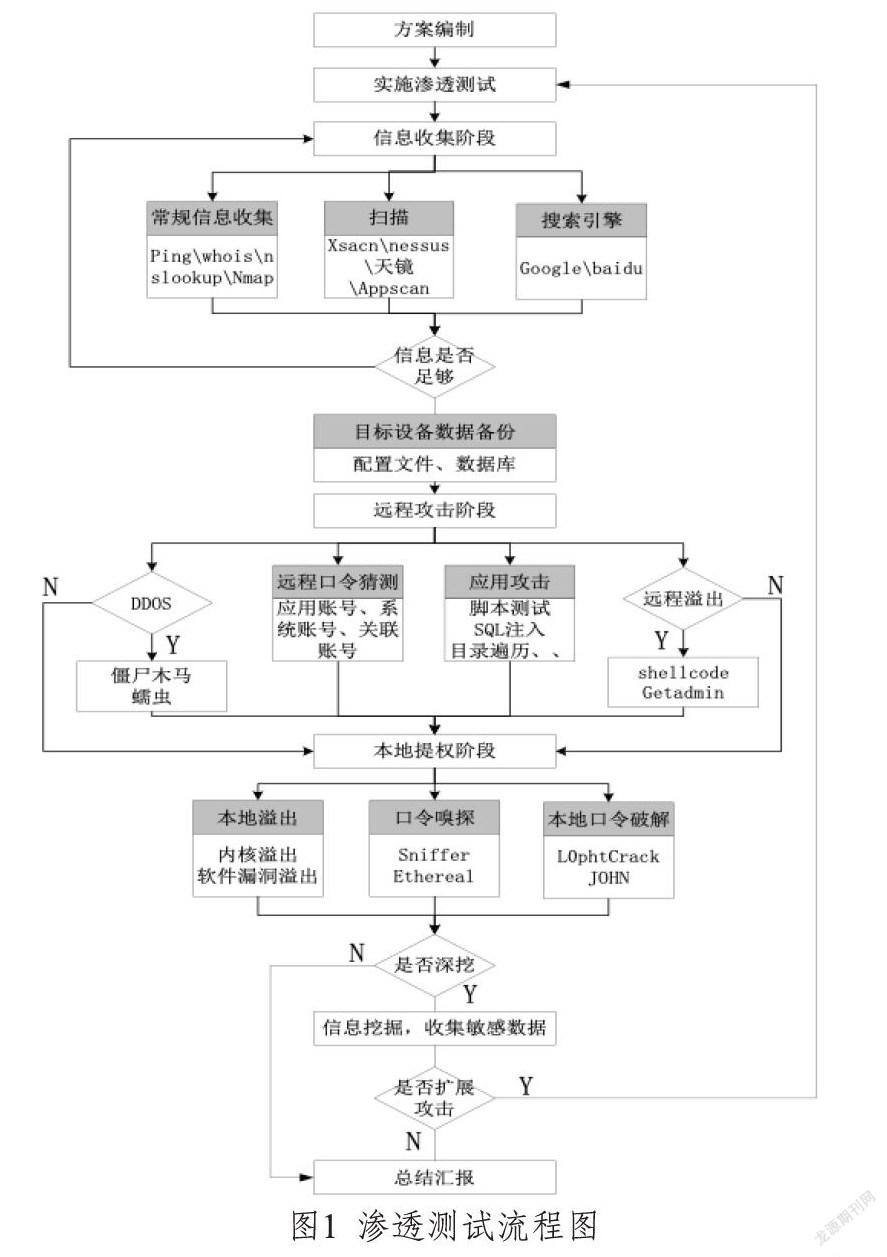
渗透测试首先需要在合理授权条件下,通过所掌握的各种信息系统资料,利用各种工具及各种攻击手段,模拟黑客进行安全性渗透测试评估,以获取信息系统最高权限为目的,从攻击者角度发现信息系统存在的安全弱点,进而帮助用户进行整改。……
登录APP查看全文
猜你喜欢
工会博览(2023年27期)2023-10-24 11:51:28
中国生殖健康(2019年10期)2019-01-07 01:21:04
信息安全研究(2018年12期)2018-12-29 11:01:46
小学生必读(中年级版)(2018年4期)2018-07-05 06:00:48
演艺科技(2016年11期)2016-12-24 18:26:11
演艺科技(2016年4期)2016-11-16 07:32:57
电脑知识与技术(2016年24期)2016-11-14 00:51:30
商(2016年30期)2016-11-09 11:04:38
中国科技博览(2016年15期)2016-08-23 22:18:22
中国科技博览(2016年8期)2016-04-25 20:28:49